
Витоки даних стають настільки поширеними, що важко зрозуміти, як реагувати, коли це трапляється з вами. Часто простіше відмахнутися від цього, але існує ризик.
Бути жертвою витоку даних підвищує ймовірність того, що вами зацікавляться злочинці та шахраї.
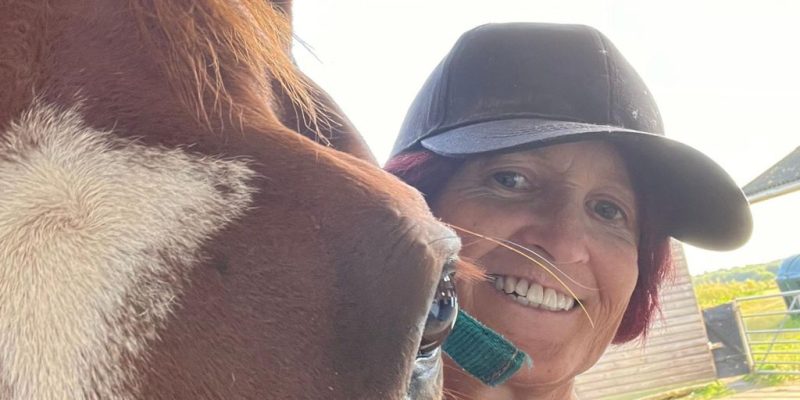
Сью розповіла BBC, як шахраї напали на неї. Ми виявили, що її дані були скомпрометовані в Інтернеті.
Вона стала жертвою атаки на SIM-карту, коли шахраї обманом змусили оператора зв’язку вважати їх власником облікового запису, щоб отримати нову SIM-карту для мобільного пристрою.
Вони використали це для захоплення майже всіх її онлайн-аккаунтів через телефон. Вона назвала цей досвід “жахливим”.
“Шахраї захопили мій обліковий запис Gmail, а потім заблокували мене з моїх банківських рахунків, тому що не пройшли перевірку безпеки”, – сказала вона.
Сью також відкрили кредитну картку на її ім’я, і злочинці купили понад £3000 в ваучерах.
Відновлення її рахунків вимагало багатьох поїздок до філій банку та мобільного оператора.
Але злочинці не зупинилися на цьому.
“Після того, як вони зламали мій WhatsApp, вони надіслали повідомлення до групи з конячею їзди, де я перебуваю, попереджаючи, що на шляху є люди, які мають намір порізати коней”, – сказала вона.
Ми перевірили бази даних хакерів, використовуючи онлайн-інструменти, такі як haveibeenpwned.com, і виявили, що дані Сью були скомпрометовані на платформах, таких як PaddyPower у 2010 році та Verifications.io у 2019 році.
Ханна Баумгертнер з кіберкомпанії Silobreaker зазначила, що злочинці, ймовірно, використали особисті дані, вкрадені у попередніх витоках, щоб провести атаку на SIM-карту.
“Коли вони отримали доступ до номера телефону Сью, вони змогли перехоплювати будь-які коди безпеки, які відправлялися для підтвердження її особи для облікового запису Gmail”, – сказала вона.
Однак шахраї не завжди намагаються отримати великі виграші.
Френ з Бразилії повідомила BBC, що знайшла користувача, який зареєструвався в її обліковому записі Netflix – і збільшив її щомісячну підписку.
“Мене зняли $9.90 (£7.50) з моєї платіжної картки, хоча я не здійснювала цю покупку”, – сказала вона.
Френ стала жертвою поширеного шахрайства, коли її обліковий запис Netflix був захоплений безкоштовним користувачем.
Точно невідомо, як вони отримали доступ до її облікового запису, і темний світ кіберзлочинності ускладнює визначення, чи пов’язано це з конкретним витоком даних.
Але ми виявили, що електронна пошта Френ була скомпрометована, принаймні, в чотирьох витоках даних, включаючи зломи Internet Archive (2024), Trellov (2024), Descomplica (2021) та Wattpad (2020) відповідно до сайту haveibeenpwned.com.
Пароль, який вона використовувала для свого облікового запису Netflix, не знаходився в загальновідомих базах даних, але міг бути в інших.
“Існує величезний ринок для зламаних облікових записів Netflix, Disney та Spotify”, – сказав Алон Галь, співзасновник компанії з кібербезпеки Hudson Rock.
“Це низький бар’єр для входу в кіберзлочинність, перетворюючи виток даних однієї компанії на широкомасштабне, тривале зловживання”.
Шахраї часто комбінують вкрадену приватну інформацію з публічною інформацією.
Лея, яка не захотіла називати своє справжнє ім’я, управляє невеликим бізнесом, використовуючи рекламу на Facebook, і нещодавно стала мішенню тривалої схеми шахраїв, яка нібито походить з В’єтнаму.
“Я отримала фішинг-електронний лист від ‘[email protected]’, у якому говорилося, що мені належить повернення. Я натиснула на посилання і ввела свої дані на підробленій сторонці Meta, і шахраї змогли захопити мій бізнес-аккаунт, незважаючи на те, що я мала двофакторну аутентифікацію.
Вони потім опублікували відео дитячої сексуальної експлуатації під моїм іменем, і мене заблокували. Я навіть була заблокована від використання Messenger, щоб поскаржитися Meta”, – сказала вона.
За три дні, поки Лея боролася за повернення свого бізнес-акаунту, шахраї запустили рекламу на сотні фунтів, за яку платила вона. Врешті-решт, вона отримала назад гроші.
Альберто Касарес з Constella Intelligence перевірив бази даних хакерів і з’ясував, що електронна пошта Лєї та інші дані були вкрадені під час витоків даних на Gravatar (2020) та цьогорічного витоку Qantas (від стороннього джерела).
“Здається, що нападники використали поширену техніку зв’язування приватної електронної пошти Лєї з її публічно вказаним бізнес номером, щоб запустити цілеспрямовану фішингову атаку на обліковий запис електронної пошти”, – сказав він.
Вони могли зробити це самостійно або використовувати брокера даних, щоб купити список потенційних цілей, зазначив він.
Масові витоки даних живлять шахрайства та вторинні хакерські атаки по всьому світу, причому кілька високопрофільних атак сталося тільки в 2025 році.
Згідно з даними спостереження за витоками даних Proton Mail, наразі було виявлено 794 підтверджених витоків з ідентифікованими джерелами, в яких було скомпрометовано понад 300 мільйонів індивідуальних записів.
“Злочинці платять високу ціну за вкрадені дані, оскільки вони постійно приносять прибуток через шахрайство, шантажування та кібератаки”, – сказав Еймон Магуір з компанії.
Крім інформування клієнтів і регуляторів про витоки, немає жорстких правил щодо того, що компанії повинні робити для жертв.
Наприклад, пропозиція безкоштовного моніторингу кредитів раніше була поширеною.
Минулого року Ticketmaster (яка зазнала витоку, що торкнувся 500 мільйонів людей) запропонувала це деяким людям.
Але цього року менше компаній роблять це. Marks and Spencer та Qantas, наприклад, не запропонували ці послуги клієнтам.
Co-op вирішила дати жертвам ваучер на £10 – якщо вони витратять £40 у своїх магазинах.
Деякі намагаються добитися компенсації в судах, зростаюча тенденція колективних позовів – хоча це дуже важко виграти, оскільки важко довести, як окремі особи були постраждали.
Але деякі досягли успіху.
T-Mobile почала виплачувати компенсацію клієнтам, постраждалим від великого витоку даних у 2021 році, який торкнувся 76 мільйонів клієнтів.
Компанія погодилася виплатити $350 млн – з виплатами, які, як повідомляється, коливаються від $50 до $300.


